PENETRATION TESTING · HARDWARE & GERÄTE
Wir prüfen, was Ihre Geräte wirklich aushalten.
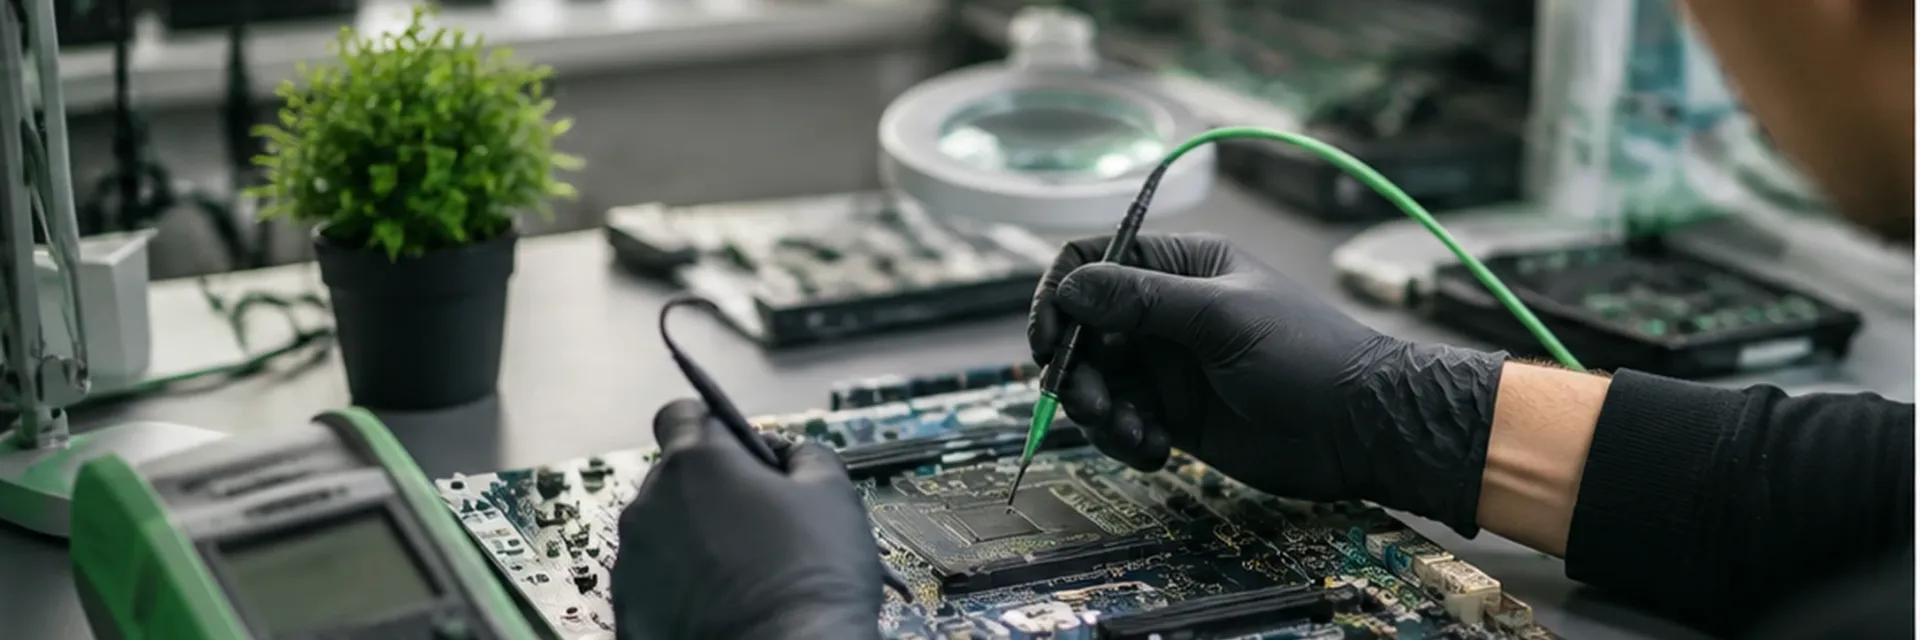
Hardware ist längst Teil der Angriffsfläche. Wir untersuchen Geräte, Schnittstellen, Firmware und lokale Zugriffsmöglichkeiten gezielt auf Schwachstellen und zeigen, wo Angreifer tatsächlich ansetzen könnten.
WARUM HARDWARE TESTEN?
Schwachstellen liegen nicht nur in der Software.
Bei Geräten können schon kleine Details zum Sicherheitsrisiko werden. Offene Schnittstellen, unsichere Firmware oder zu weitreichende lokale Zugriffe reichen manchmal aus, um Schutzmechanismen zu umgehen. Wir prüfen deshalb nicht nur einzelne Komponenten, sondern schauen uns das Gerät als Ganzes an.
Firmware & Updates
Firmwarestände und Updatewege gezielt auf Schwachstellen prüfen.
Zugänge & Ports
USB, Debug, Netzwerk und weitere Zugänge systematisch untersuchen.
Direkter Zugriff
Prüfen, was bei physischem Zugriff auf das Gerät möglich wird.
Geräteschutz
Dienste, Einstellungen und Schutzmechanismen auf Risiken prüfen.
LEISTUNGSUMFANG
Wir schauen tiefer als nur auf das Gehäuse.
Je nach Gerät prüfen wir genau die Bereiche, die für einen realistischen Angriff relevant sind. Dabei geht es nicht nur um einzelne Schwachstellen, sondern darum, was sich daraus tatsächlich ableiten oder ausnutzen lässt.
Wir betrachten Hardware, Firmware, Schnittstellen und Schutzmechanismen im Zusammenspiel.
Firmware Analyse
Wir untersuchen Firmware, Versionen, Komponenten und mögliche Schwachstellen.
Debug Schnittstellen
Wir prüfen vorhandene Debug Zugänge und testen, welche Funktionen darüber erreichbar sind.
Lokale Schnittstellen
USB, serielle Ports und weitere Anschlüsse prüfen wir auf unerwünschte Zugriffsmöglichkeiten.
Netzwerkverhalten
Wir analysieren bereitgestellte Dienste und prüfen, wie das Gerät im Netzwerk kommuniziert.
Schutzmechanismen
Wir testen Zugriffsschutz, Authentifizierung und vorhandene Sicherheitsfunktionen.
Daten auf dem Gerät
Wir prüfen, welche sensiblen Informationen lokal gespeichert sind und wie diese geschützt werden.
UNSER VORGEHEN
Vom Gerät zur klaren Sicherheitsbewertung.
Wir starten mit dem Gerät selbst und arbeiten uns Schritt für Schritt durch relevante Schnittstellen, Firmware und Schutzmechanismen. Dabei prüfen wir nicht nur, ob eine Schwachstelle vorhanden ist, sondern auch, was sich daraus in der Praxis tatsächlich machen lässt.
Gerät verstehen
Wir schauen uns Aufbau, Funktionen, Schnittstellen und Einsatzumgebung genau an.
Zugänge erfassen
Wir identifizieren Ports, Dienste, Firmware und mögliche lokale Zugriffspunkte.
Gezielt testen
Relevante Bereiche prüfen wir kontrolliert auf Schwachstellen und Fehlkonfigurationen.
Auswirkungen prüfen
Wir bewerten, welche Zugriffe oder Manipulationen tatsächlich möglich werden.
Klar aufbereiten
Sie erhalten Risiken, Nachweise und konkrete Empfehlungen für die weitere Absicherung.